Kaspersky Digital Footprint Intelligence arată că atacurile DDoS comandate prin intermediari au prețuri stabilite de la caz la caz, variind între 30 și 2.000 de dolari. Prețul diferă în funcție de factori precum ținta, durata atacului, pachetul de servicii și funcționalitățile disponibile.
În cadrul noii cercetări, experții Kaspersky Digital Footprint Intelligence (DFI) au analizat modul în care sunt oferite serviciile DDoS pe darknet, modul în care sunt stabilite și promovate prețurile pentru diferitele modele de servicii, felul în care concurența influențează piața în timp și tiparele comportamentale care îi caracterizează pe actorii implicați în furnizarea de servicii DDoS. Experții au analizat peste 256.000 de postări referitoare la DDoS de pe dark web și deep web și au identificat 148 de actori DDoS activi începând cel puțin din 2024.
Se disting trei modele principale de atacuri DDoS: atacurile comandate prin intermediari, în cazul cărora este angajată o terță parte pentru a desfășura atacul; DDoS-as-a-Service, în cazul căruia utilizatorii achiziționează abonamente la instrumente de atac, precum panouri de control online sau boți Telegram; și infrastructura proprie, în cazul căreia actorii își folosesc propriile scripturi de atac sau botnet-uri. Dintre actorii care ofereau atacuri prin intermediari, 65% își promovau serviciile pe forumuri de criminalitate cibernetică, în timp ce 35% foloseau Telegram și Discord.
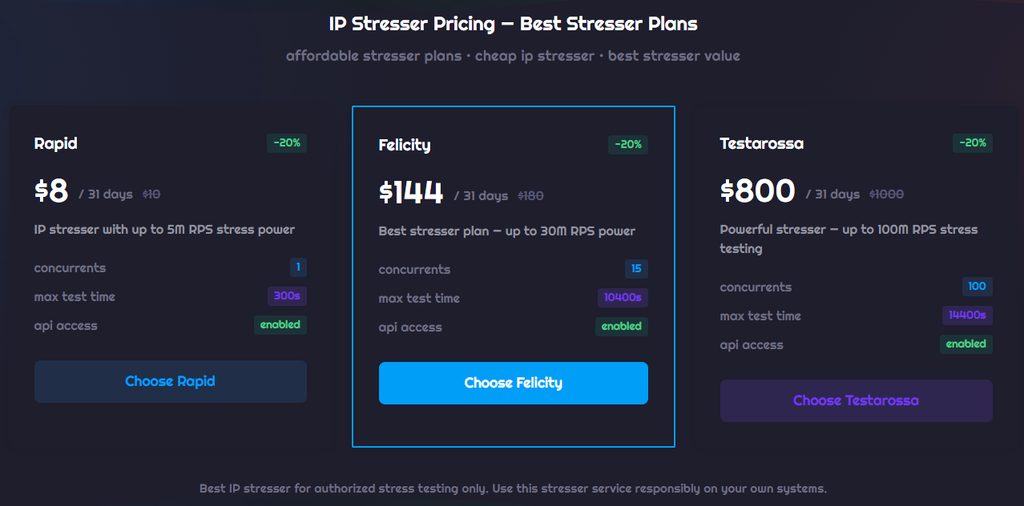
Exemplu de prețuri pentru abonamente la un panou de tip stresser
Cercetarea arată că activitatea DDoS se concentrează pe două tipuri principale de atacuri: atacurile la nivel de rețea, care urmăresc să suprasolicite infrastructura prin generarea unui volum mare de trafic, și atacurile la nivel de aplicație, care vizează perturbarea directă a site-urilor web și a serviciilor online. Analiza Kaspersky DFI arată că 74% dintre actori promovau tehnici L4, precum flood-uri TCP (Transmission Control Protocol), UDP (User Datagram Protocol) și DNS (Domain Name System), în timp ce doar 9% făceau referire explicită la metode L3 independente. Atacurile L7 erau cele mai oferite, fiind întâlnite în 92% dintre cazuri, ceea ce evidențiază atât disponibilitatea largă a instrumentelor gata de utilizare, cât și relativa ușurință cu care pot fi vizate serviciile accesibile prin web.
„Atacurile DDoS au devenit o opțiune mai practică și mai accesibilă pentru actorii care reprezintă o amenințare, în principal deoarece aceste servicii sunt ieftine și ușor de obținut. În unele cazuri, costul lansării unui atac poate fi mai mic decât prețul unui abonament lunar standard de streaming sau chiar echivalentul prețului unei cafele. Pentru companii, acest lucru înseamnă că pregătirea pentru atacuri DDoS ar trebui să facă parte din planificarea de bază a securității cibernetice. Este la fel de important să înțelegem piața din spatele acestor atacuri, deoarece o apărare mai solidă începe cu o înțelegere mai clară a mediului de amenințări”, spune João Pedro Brandão e Silva, analist Kaspersky Digital Footprint Intelligence.
Raportul complet este disponibil aici.
Pentru a consolida protecția companiei dumneavoastră, Kaspersky recomandă următoarele:
- Adoptați un serviciu cuprinzător de protecție împotriva riscurilor digitale, care monitorizează activele digitale ale organizației și detectează amenințări de pe surface web, deep web și dark web, precum Kaspersky Digital Footprint Intelligence.
- Oferiți specialiștilor InfoSec o vizibilitate aprofundată asupra amenințărilor cibernetice care vizează organizația dumneavoastră. Cea mai recentă soluție Kaspersky Threat Intelligence le oferă un context bogat și relevant pe parcursul întregului ciclu de gestionare a incidentelor și îi ajută să identifice la timp riscurile cibernetice.
- Mențineți-vă angajații informați cu privire la amenințările relevante. Kaspersky Automated Security Awareness Platform contribuie la dezvoltarea unui comportament informat în materie de securitate cibernetică, inclusiv în ceea ce privește practicile sigure de descărcare.
- Completați controalele de securitate existente cu detectare realizată de experți și informații globale despre amenințări, prin soluții precum Kaspersky Managed Detection and Response (MDR), care oferă monitorizare, detectare, investigare și răspuns rapid, 24/7, la atacuri cibernetice sofisticate.