Kaspersky GReAT a identificat o campanie țintită derulată de Mirage Kitten, care utilizează comunicări false de recrutare pe LinkedIn și un nou spyware multiplatformă, bazat pe Node.js și JavaScript, ce vizează sectoarele aviației și fintech din Orientul Mijlociu și Africa – mai exact, Egipt, Etiopia și Afganistan. Malware-ul asociat acestor noi atacuri a fost detectat și în alte țări, printre care Germania, Turcia, Israel, India și Irlanda. Aceste atacuri urmează descoperirii recente făcute de Kaspersky privind noul backdoor pentru Windows al grupării Mirage Kitten, raportat în luna iulie.
Momeala: recrutori IT falși pe LinkedIn
Lanțul de atac începe prin inginerie socială. Atacatorii se prezintă pe LinkedIn drept specialiști în recrutare, în cadrul unor mari companii de tehnologie și contactează ingineri software care lucrează în domeniul aviației și al tehnologiei financiare. Candidații sunt invitați să susțină o evaluare tehnică și primesc un link pentru a descărca un ”test de programare” găzduit pe un serviciu legitim de stocare în cloud al Amazon. Pentru a pune presiune pe candidat, atacatorii impun un interval strict de una până la trei ore pentru parcurgerea testului și îi avertizează să nu utilizeze asistenți AI pentru programare (aceștia ar putea identifica, cel mai probabil, codul malițios ascuns în pachet).
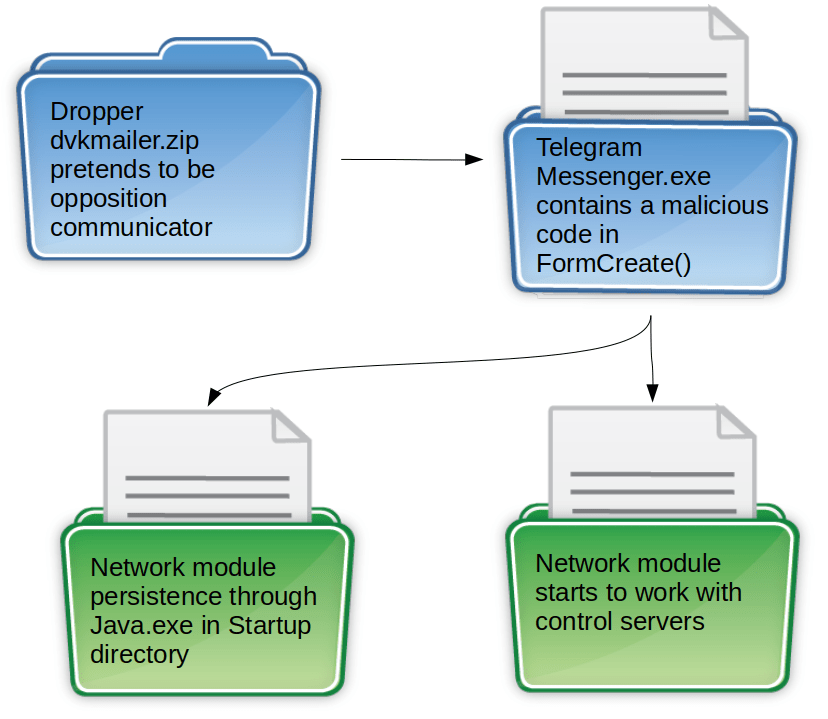
Odată ce dezvoltatorul descarcă și rulează testul pe computerul său, începe infiltrarea. În timp ce victima se concentrează asupra lucrului la simulările software, malware-ul se instalează în secret, în fundal.
Trecerea la noi tactici
Până nu demult, Mirage Kitten se baza pe programe native scrise în C, C++ sau Go, care vizau exclusiv mediile Windows. Prin rescrierea arsenalului în Node.js și JavaScript, gruparea a dezvoltat acum o singură bază de cod capabilă să atace fără probleme sistemele Windows, macOS și Linux.
Kaspersky a identificat două noi familii de malware în cadrul acestei campanii, fiecare fiind implementată în funcție de victima vizată. Prima este NodeRabbit, un Remote Access Trojan (RAT) bazat pe Node.js și ascuns în pachete de dezvoltare software obișnuite. Acesta le oferă atacatorilor un control extins asupra sistemului infectat. Pentru a-și menține accesul, malware-ul utilizează metode sofisticate de persistență orientate către dezvoltatori, precum instalarea unor extensii false pentru spațiul de lucru, care rulează alături de Microsoft Visual Studio Code, sau modificarea depozitelor locale de cod ale dezvoltatorului pentru a lansa automat amenințarea de fiecare dată când acesta își salvează sau integrează codul proiectului. Cel de-al doilea malware este, de asemenea, un Remote Access Trojan, de această dată bazat pe JavaScript, denumit PollCat. Acesta așteaptă ca potențialii candidați să introducă o „parolă de unică folosință” (furnizată de „recrutor”) pentru a accesa testul, după care colectează informații despre sistem, scanează directoare și transmite date către atacatori.
Citiți raportul complet pe Securelist.com.
Pentru a rămâne protejate împotriva Mirage Kitten și a altor APT-uri, organizațiilor li se recomandă să urmeze aceste bune practici:
- Utilizați soluții din gama de produse Kaspersky Next, care oferă protecție în timp real, vizibilitate asupra amenințărilor, precum și capabilități de investigare și răspuns oferite de soluțiile EDR și XDR pentru organizații de orice dimensiune și din orice industrie. În funcție de nevoile actuale și de resursele disponibile, puteți alege nivelul de produs cel mai relevant și puteți migra cu ușurință către un alt nivel în cazul în care cerințele de securitate cibernetică se schimbă.
- Adoptați servicii de securitate gestionate de la Kaspersky, precum Compromise Assessment, Managed Detection and Response (MDR) și/sau Incident Response, care acoperă întregul ciclu de gestionare a incidentelor – de la identificarea amenințărilor până la protecția continuă și remediere. Acestea contribuie la protejarea împotriva atacurilor cibernetice evazive, la investigarea incidentelor și oferă expertiză suplimentară chiar și în cazul companiilor care nu dispun de suficienți specialiști în securitate cibernetică.
- Oferiți specialiștilor InfoSec din organizație o vizibilitate aprofundată asupra amenințărilor cibernetice care o vizează. Kaspersky Threat Intelligence le va furniza un context bogat și relevant pe parcursul întregului ciclu de gestionare a incidentelor și îi va ajuta să identifice la timp riscurile cibernetice.