În iunie 2026, Kaspersky a identificat un nou tip de malware Android care vizează sistemele Head Unit ale autovehiculelor – sisteme care integrează funcții multimedia și, în unele cazuri, funcții de control ale mașinii. Sub forma unui downloader discret, cu mai multe etape, această campanie reprezintă primul caz documentat de infectare a sistemului Head Unit al unui automobil printr-un lanț de infectare conceput special pentru aceste sisteme. Scopul este implementarea unui malware în mai multe etape, care permite desfășurarea unor activități de fraudă publicitară și a altor acțiuni malițioase. Cercetătorii Kaspersky consideră că această activitate ar putea fi atribuită grupării MoYu, un actor de amenințări strâns legat de infamul botnet BadBox.
Sistemele Head Unit ale autovehiculelor, o nouă țintă
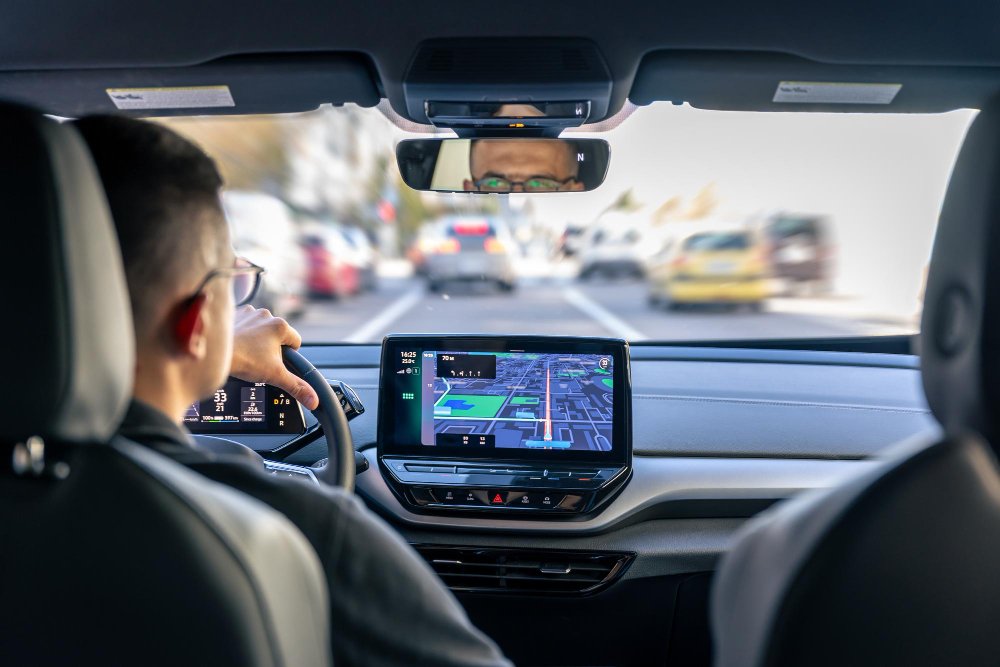
Sistemele Head Unit pot fi instalate din fabrică sau adăugate ulterior pe vehicule mai vechi. Deoarece producătorii acestor sisteme utilizează frecvent sistemul de operare Android pentru a personaliza cu ușurință interfețele și a adăuga componente esențiale, majoritatea aplicațiilor Android standard – precum și programele malware pentru Android – pot rula pe aceste dispozitive. Deși sistemele Head Unit stochează rareori date personale sensibile, acestea au de obicei sloturi pentru cartele SIM și acces permanent la internet pentru navigație și actualizări software, ceea ce le poate transforma în potențiale ținte pentru atacatori.
Actualizările compromise, vectorul de infectare
Malware-ul a fost distribuit prin mecanismele de actualizare integrate în firmware-ul mai multor modele de sisteme Head Unit bazate pe Android, produse de DoFun. Kaspersky a notificat furnizorul cu privire la utilizarea abuzivă a acestui mecanism de distribuție software. Potrivit DoFun, problema a fost remediată.
Lanțul de infectare pornește de la o aplicație de sistem legitimă numită TWCore, responsabilă inițial de colectarea datelor analitice și actualizarea software-ului sistemului Head Unit. TWCore primea instrucțiuni de la serverul producătorului cu privire la aplicațiile care trebuiau instalate sau actualizate pe sistemele Head Unit. Atacatorii au exploatat acest canal pentru a distribui direct către sistemele Head Unit un malware necunoscut anterior, utilizând un dropper denumit JarService. Procesul de infectare era complex și se desfășura în mai multe etape, fiind conceput pentru a evita detectarea. Malware-ul era instalat ca o aplicație obișnuită pentru utilizator, dar nu avea o interfață și funcționa în fundal fără ca utilizatorul să observe.
Kaspersky a descoperit că atacatorii implementaseră nouă comenzi distincte, capabile să afișeze reclame nedorite, să execute fraude publicitare și să descarce module malițioase suplimentare. Atacatorii primeau, de asemenea, informații despre dispozitiv, inclusiv rezoluția ecranului, modelul dispozitivului, identificatorul rețelei Wi-Fi conectate și adresa MAC a dispozitivului.
Legături cu gruparea MoYu
Kaspersky a identificat legături între această campanie și gruparea MoYu, afiliată botnetului BadBox, prin compararea campaniei cu atacuri anterioare asupra set-top box-urilor TV. În plus, panoul de administrare al acestui botnet prezintă elemente comune, precum URL-uri integrate în codul paginilor web, cu site-urile serviciilor de proxy rezidențial PXYEDGE și ProxyForU. Botnetul BadBox este o rețea de anvergură, formată din dispozitive Android deturnate – box-uri de streaming TV, telefoane și tablete – care sunt livrate cu malware preinstalat direct din fabrică. Atacatorii folosesc aceste backdoor-uri ascunse pentru a comite fraude publicitare, a fura date și a transforma rețelele de acasă în relee ilegale pentru trafic de tip proxy.