Cercetătorii din cadrul Kaspersky GReAT au descoperit un nou troian de acces de la distanță (RAT – Remote Access Trojan) care vizează sute de utilizatori ai jocurilor. Malware-ul, denumit Argamal, a fost deja detectat în Brazilia, Germania, Vietnam și în numeroase alte țări. Deși campania urmărește în principal furtul de date și acreditări, RAT-ul oferă atacatorilor și control complet de la distanță asupra dispozitivelor infectate, permițând desfășurarea unei game largi de activități malițioase.
În aprilie 2026, în timpul monitorizării de rutină a telemetriei, echipa Global Research and Analysis Team (GReAT) de la Kaspersky a descoperit o nouă campanie malware care viza gamerii, cunoscute în mod obișnuit sub denumirea de „jocuri hentai”. Campania se baza pe jocuri troianizate care instalau pe dispozitivele victimelor un program malițios necunoscut anterior. După ce rămânea inactiv timp de câteva zile, acesta descărca și executa un troian suplimentar, ceea ce ducea în cele din urmă la compromiterea completă a sistemului și oferea atacatorilor acces extins la dispozitivul infectat.
Jocurile malițioase au fost distribuite prin mai multe canale. Cercetătorii au identificat mai multe site-uri care găzduiau capturi de ecran ale jocurilor și link-uri de descărcare ce redirecționau utilizatorii către PixelDrain, un serviciu legitim de partajare a fișierelor, folosit frecvent pentru distribuirea de malware. În paralel, programele de instalare troianizate au fost distribuite și prin intermediul trackerelor torrent, inclusiv AniRena. În toate cazurile observate, victimele au descărcat o arhivă care conținea fișierele jocului infectat.
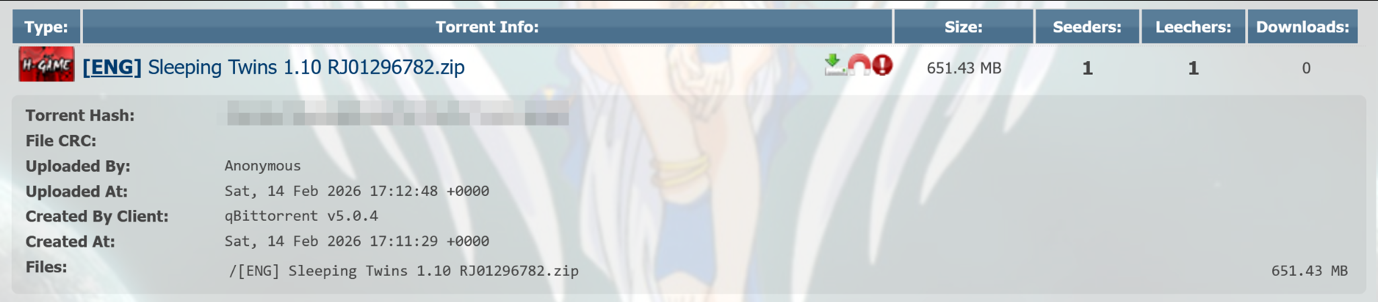
Torrent malițios cu jocuri distribuit prin AniRena
Arhiva malițioasă conținea fișiere legitime ale jocului, alături de o bibliotecă modificată necesară pentru rularea acestuia. Ca urmare, codul malițios era executat automat atunci când utilizatorul lansa jocul, fără a afecta funcționarea normală a acestuia și făcând astfel infecția mai greu de observat.
În timpul investigației, cercetătorii au identificat și alte metode de distribuție utilizate pentru răspândirea RAT-ului. În unele cazuri, componenta malițioasă era integrată direct în fișierele jocului și încărcată prin componente modificate incluse în pachetul acestuia. Într-un alt caz, actorul amenințării a distribuit un fișier malițios prin intermediul unui forum dedicat jocurilor, prezentându-l drept un cheat pentru joc.
Pe baza informațiilor tehnice și a comentariilor găsite în cod, cercetătorii consideră, cu un nivel moderat de încredere, că dezvoltatorul lanțului de descărcare malware ar putea fi un actor vorbitor de limbă spaniolă.
Soluțiile Kaspersky detectează această amenințare sub denumirile Trojan.Win32.Termixia.*, Trojan.Win32.Agent.*, HEUR:Trojan.Win32.Argamal.gen și HEUR:Trojan-Downloader.Win32.Argamal.gen.
Pentru mai multe informații despre malware-ul Argamal, vizitați Securelist.com.
Pentru a rămâne în siguranță, experții Kaspersky GReAT recomandă utilizatorilor:
- Fiți atenți la descărcări. Este mai sigur să instalați jocuri și modificări (mod-uri) doar din surse oficiale sau de pe site-uri de încredere. Sursele neoficiale pot conține malware.
- Utilizați o soluție de securitate performantă pe toate computerele și dispozitivele mobile, precum Kaspersky Premium. Aceasta vă poate avertiza și poate preveni infectarea.
- Activați opțiunea „Afișare extensii fișiere” din setările Windows. Aceasta facilitează identificarea fișierelor potențial malițioase. Deoarece troienii sunt programe executabile, este recomandat să evitați fișierele cu extensii precum „.exe”, „.vbs” sau „.scr”. Infractorii cibernetici pot utiliza extensii multiple pentru a masca un fișier malițios și a-l face să pară un videoclip, o fotografie sau un document.